

前提条件
- kubectl をインストールします
セットアップ
kubeconfig 認証情報の設定
クラスターを操作するには、有効な
kubeconfig 認証情報が必要です。kubeconfig ファイルと base64 エンコードされたパスワードは、いずれも SambaNova から提供されます。-
提供された kubeconfig ファイルを安全な場所に保存します (例:
~/.sambastack/kubeconfig.yaml) -
base64 エンコードされたパスワードをデコードし、YAML ファイルに保存します。
パスワードと kubeconfig ファイルはいずれも安全に保管し、権限のないユーザーと共有しないでください。パスワードはクラスターノードへのアクセスに必要です。
-
kubeconfig 変数を設定します:
- 認証情報ファイルは こちらの例 のような構成になっているはずです。
sambastack.yaml の設定とインストール
-
最小構成の
sambastack.yamlファイルを作成します:完全な例は SambaStack.yaml リファレンス をご覧ください。version フィールドは、SambaNova の担当者から提供されたバージョンに合わせて更新してください。インストーラーは、バンドルはmodels.yamlセクションで設定します。インストーラーはこのセクションをsambastack-modelsリリースにそのまま渡します。使用できるキーについては、モデルチャート をご覧ください。sambastack-base、sambastack、sambastack-modelsの 3 つの Helm リリースを順番にデプロイし、models.yamlセクションをsambastack-modelsリリースにそのまま渡します。追加の設定は不要です。 -
ファイルを適用します
成功すると、次のように表示されます
-
以下のコマンドを実行し、期待どおりの出力が得られることを確認します。
次のコマンドでインストーラーのログを確認し、UI/API のドメイン名を取得します:期待される応答:
クラスターの Pod が稼働していることを確認します:期待される応答:インストーラーは、インストール全体に対して 1 行のログしか出力しません。各リリースが正常にデプロイされたことを確認するには、リリースを一覧表示します。3 つのリリースがすべてdeployedステータスで表示されるはずです。すべての Pod が目的のRunning状態になるまで、通常 5〜10 分程度かかります。詳細は Pod リファレンス の表をご覧ください。
認証のセットアップとユーザー管理
ホステッド版 SambaStack では、認証用にデフォルトの Keycloak インスタンスが SambaNova から提供されます。カスタムの OIDC 設定を行いたい場合は、認証ページ をご参照ください。
主な考慮事項とよくある問題
- メールアドレスは必須: メールアドレスのないユーザーはログインできません。
- ユーザー名は一意に: ユーザー名の重複は許可されません。ユーザー名とメールアドレスは揃えてください。
- 恒久的なパスワード: ユーザーによるリセットを意図する場合を除き、初期パスワードを一時パスワードにしないでください。
- ブラウザのヒント: ポートフォワード時のセッション Cookie の問題を避けるため、Keycloak の管理 UI には Chrome を使用してください。
-
管理者の認証情報を取得します:
期待される出力:
-
Keycloak サービスをポートフォワードします
-
http://localhost:8080にアクセスし、取得した認証情報でログインします。 - Keycloak Server Administration Guide(英語)に従って、ユーザーを管理します。
SambaStack UI へのログインと API キーの作成
-
インストーラーのログから UI ドメインを取得します (ステップ 2.3 参照)
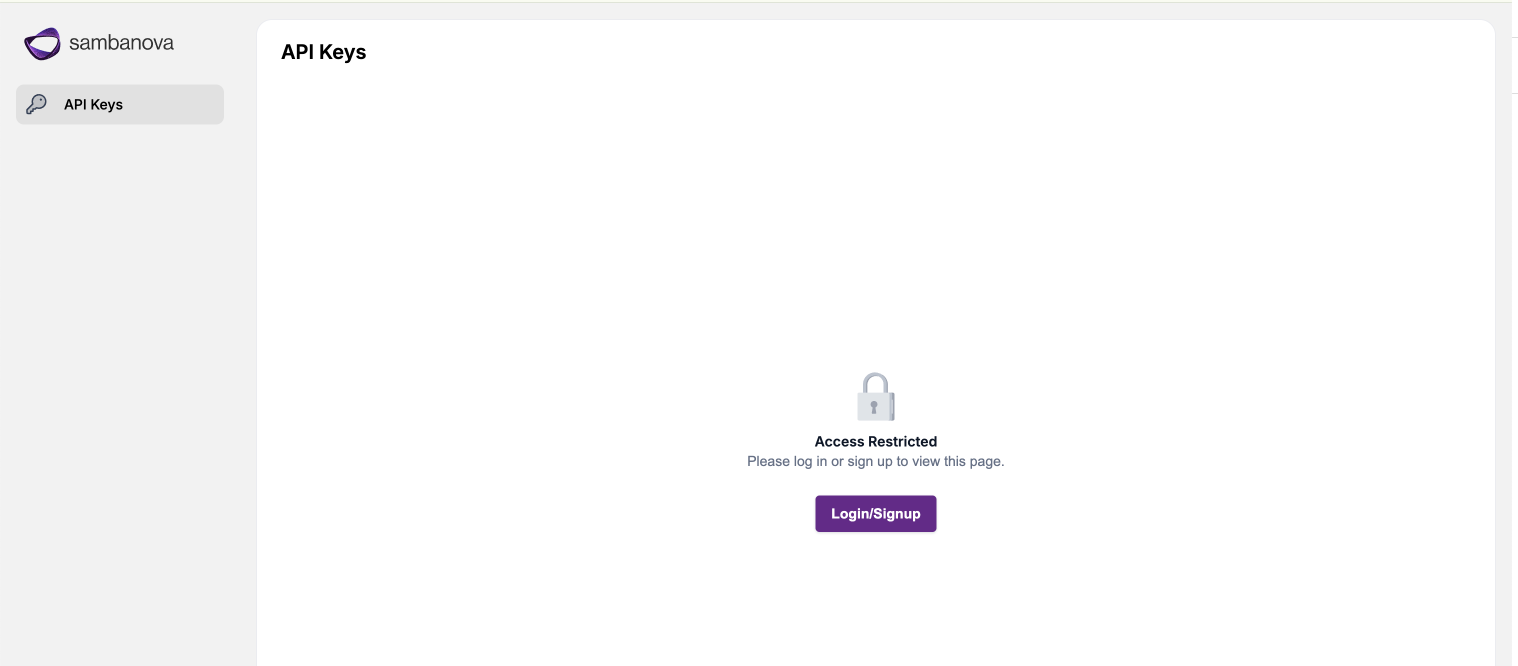 互換性の問題を避けるため、UI ドメインには Google Chrome でアクセスしてください。
-
認証フローに従って、ご自身の認証情報でログインします。
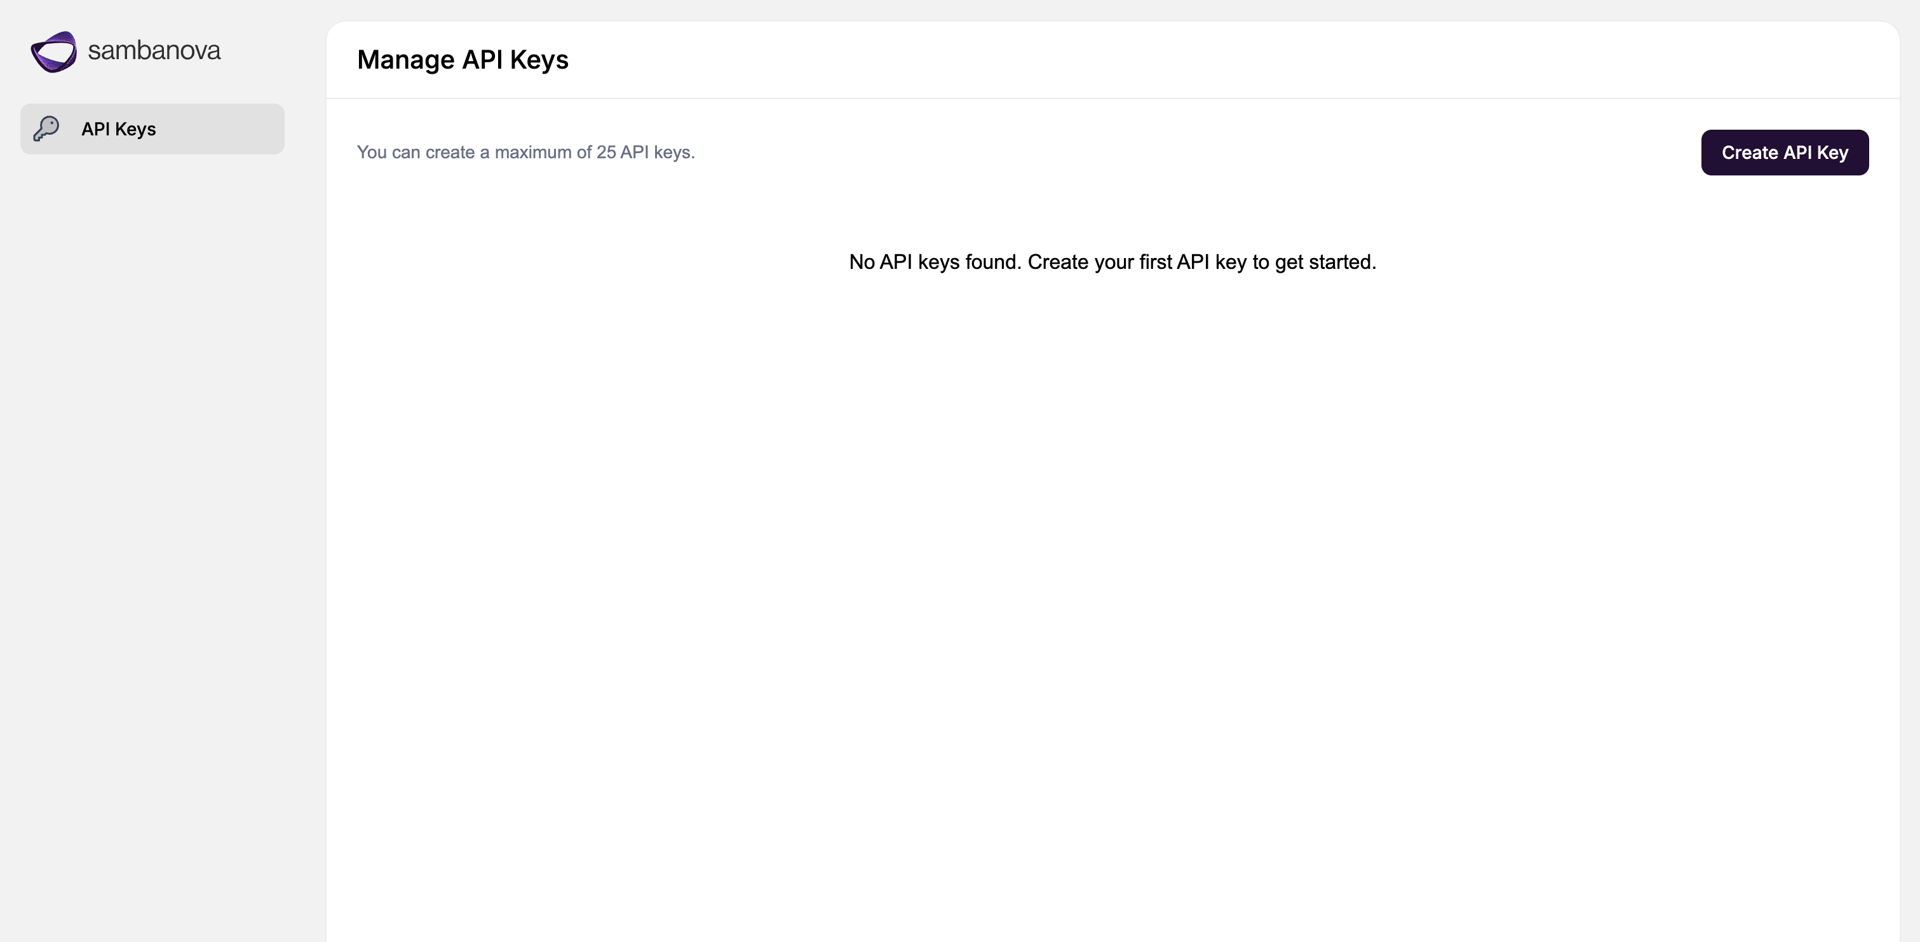
- API Keys ページに移動して API キーを作成し、安全に保管してください。